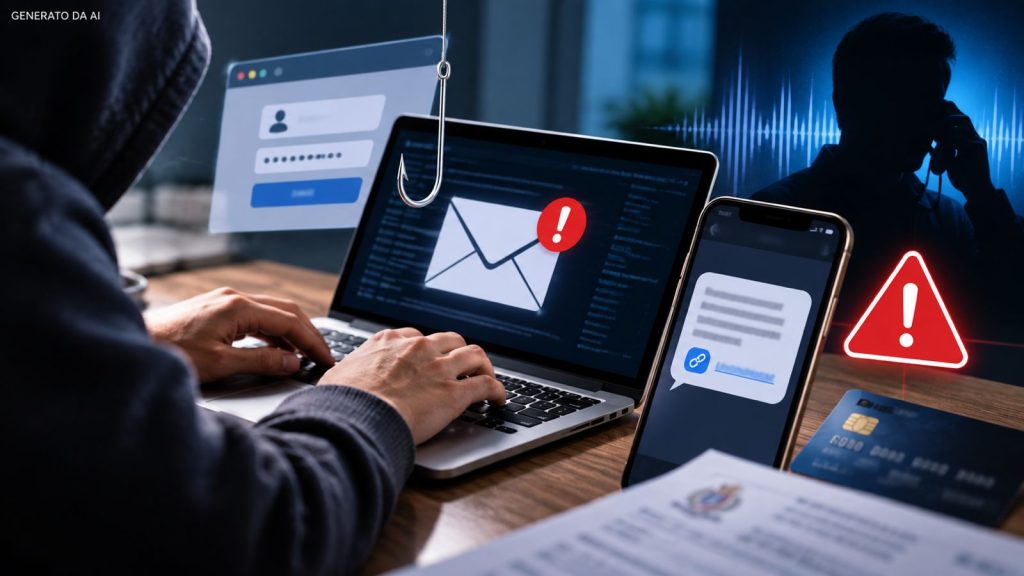
E-mail che annunciano rimborsi, SMS che segnalano pagamenti sospetti e telefonate di presunti operatori bancari. Le frodi digitali assumono forme sempre più diverse e, in molti casi, cercano di riprodurre comunicazioni provenienti da aziende, banche o istituzioni per convincere gli utenti a fornire dati personali, credenziali e informazioni finanziarie.
Phishing, smishing e vishing sono alcune delle tecniche utilizzate. Accanto a queste, negli ultimi mesi sono emersi casi che hanno sfruttato il nome di Agenzia delle Entrate, Ministero della Salute e Nexi, oltre ad attacchi che hanno interessato WhatsApp e Revolut.
Conoscere i principali meccanismi utilizzati nelle frodi rappresenta quindi uno dei primi strumenti per riconoscere una comunicazione sospetta e sapere come comportarsi.
Phishing: quando la truffa arriva via e-mail
Tra le tecniche più conosciute c’è il phishing, una frode attraverso la quale vengono inviate e-mail contraffatte con l’obiettivo di sottrarre informazioni personali, credenziali di accesso o dati finanziari.
Il messaggio può apparire come una comunicazione proveniente da una banca, un’azienda o un servizio conosciuto e spesso cerca di creare un senso di urgenza: un pagamento da verificare, un account che rischia di essere bloccato o un problema che richiede un intervento immediato.
La vittima viene quindi invitata a utilizzare un collegamento che porta a una pagina costruita per assomigliare a quella originale. Inserendo username, password o codici di sicurezza, le informazioni finiscono però nelle mani dei truffatori. In altri casi, il pericolo può nascondersi in un allegato infetto.
Smishing: il phishing passa dagli SMS
Un meccanismo simile viene utilizzato nello smishing, termine nato dall’unione di “SMS” e “phishing”.
In questo caso il tentativo di frode arriva attraverso un messaggio sul telefono. Anche qui il mittente può sembrare una banca o un’altra società conosciuta e l’SMS può invitare l’utente a verificare un pagamento, controllare un accesso o aggiornare alcune informazioni.
Il collegamento contenuto nel messaggio può rimandare a un sito contraffatto attraverso il quale vengono raccolte le credenziali della vittima.
Vishing, la truffa arriva con una telefonata
Con il vishing, invece, entra in gioco la voce. Il termine deriva dall’unione di “voice” e “phishing” e identifica le frodi nelle quali il contatto avviene telefonicamente.
Il truffatore può presentarsi come un operatore della banca o di un’azienda e segnalare operazioni sospette o presunti problemi di sicurezza. L’obiettivo è convincere la persona a comunicare credenziali, codici di sicurezza o ad autorizzare determinate operazioni.
La telefonata può anche rappresentare la seconda fase di un raggiro iniziato con un SMS o un’e-mail fraudolenta.
Dalla falsa Agenzia delle Entrate alla tessera sanitaria
Tra le frodi segnalate negli ultimi mesi ci sono quelle che utilizzano impropriamente il nome di enti pubblici.
Un caso riguarda false comunicazioni attribuite all’Agenzia delle Entrate che promettono un presunto rimborso Irpef. Attraverso e-mail o SMS, l’utente viene indirizzato verso un sito non autentico nel quale vengono richiesti dati personali e informazioni bancarie.
È importante ricordare che, secondo quanto riportato dall’Agenzia, non vengono richiesti dati finanziari tramite e-mail o SMS.
Un sistema analogo è stato utilizzato anche attraverso false comunicazioni sul rinnovo della tessera sanitaria. In questo caso viene sfruttato il nome del Ministero della Salute e il destinatario viene invitato a compilare un modulo online inserendo informazioni personali, sensibili e di pagamento.
WhatsApp e gli attacchi “zero-click”
I rischi non riguardano soltanto e-mail, SMS e telefonate. Nelle scorse settimane sono stati segnalati anche attacchi “zero-click” che hanno interessato WhatsApp e che potevano sfruttare vulnerabilità presenti in versioni non aggiornate di iOS e dell’applicazione.
La particolarità di questa tipologia di attacco è la possibilità di compromettere un account senza richiedere necessariamente all’utente di cliccare su un collegamento.
Una volta ottenuto il controllo del profilo, i criminali possono utilizzarlo per contattare amici e familiari della vittima, simulare una situazione di emergenza e chiedere denaro.
Tra le principali precauzioni ci sono l’aggiornamento costante del sistema operativo e dell’app, l’attivazione della verifica in due passaggi e il controllo dei dispositivi collegati al proprio account.
Il caso Revolut
Un episodio differente ha riguardato Revolut. Secondo quanto emerso, gli hacker avrebbero sfruttato un indirizzo e-mail istituzionale italiano precedentemente compromesso per ottenere informazioni relative a circa 680 clienti.
Presentandosi come appartenenti a una forza di polizia, avrebbero inviato richieste di informazioni apparentemente riconducibili a un’indagine. I messaggi provenivano da un dominio governativo autentico e riuscivano a superare i controlli tecnici di autenticazione.
Tra le informazioni esposte figuravano dati relativi ai passaporti, indirizzi di residenza, numeri di conto e dettagli sulle transazioni.
La truffa che utilizza il nome di Nexi
Tra i casi più recenti figura anche una frode tramite smishing che utilizza il nome di Nexi.
Il messaggio segnala alla vittima un presunto pagamento di importo elevato e la invita a intervenire rapidamente per bloccare l’operazione. Nell’SMS può essere presente un numero da chiamare o un collegamento attraverso il quale chiedere assistenza.
Seguendo le istruzioni, però, l’utente rischia di entrare in contatto con falsi operatori che possono chiedere credenziali, codici di sicurezza o conferme attraverso l’home banking.
Come riconoscere una possibile truffa e proteggersi
Uno degli elementi ricorrenti in molte di queste frodi è la pressione esercitata sulla vittima, spinta ad agire velocemente per evitare una presunta conseguenza negativa.
Di fronte a una comunicazione sospetta è quindi importante non fornire password, codici OTP o altre credenziali tramite e-mail, SMS o telefono e non utilizzare automaticamente i collegamenti ricevuti.
Per controllare il proprio conto è preferibile aprire direttamente l’app ufficiale della banca oppure digitare personalmente l’indirizzo del servizio nel browser. È inoltre utile verificare attentamente il mittente e l’indirizzo del sito e mantenere aggiornati sistema operativo, applicazioni e strumenti di sicurezza.
L’utilizzo di password differenti per i vari servizi e l’attivazione dell’autenticazione a due fattori possono offrire un ulteriore livello di protezione.
Cosa fare dopo una truffa
Se ci si accorge di aver comunicato le proprie credenziali, è opportuno modificare immediatamente le password, soprattutto quando la stessa combinazione viene utilizzata su più servizi.
Nel caso siano stati forniti dati relativi a un conto corrente o a una carta, è necessario contattare tempestivamente la banca utilizzando esclusivamente i suoi canali ufficiali e valutare il blocco degli strumenti di pagamento.
In presenza di operazioni non autorizzate è importante informare rapidamente l’istituto finanziario e valutare una segnalazione alle autorità competenti.
About The Author

You may also like
-
Cybersecurity e AI agentica, Iezzi (Zenita Group) all’evento alla Camera: «La vera sfida è governare la velocità dell’AI»
-
Cybersecurity e AI agentica, Calabrò (Ministero della Difesa) all’evento alla Camera: «In arrivo 1.500 militari specializzati»
-
Cybersecurity e AI agentica, Rosato (COPASIR) all’evento di oggi alla Camera: «La sicurezza digitale riguarda tutti»
-
Cybersecurity e AI agentica, alla Camera il confronto sulle nuove sfide della sicurezza nazionale
-
Cybersecurity, l’AI accelera gli attacchi: alla Camera il confronto sulla nuova difesa digitale del Paese