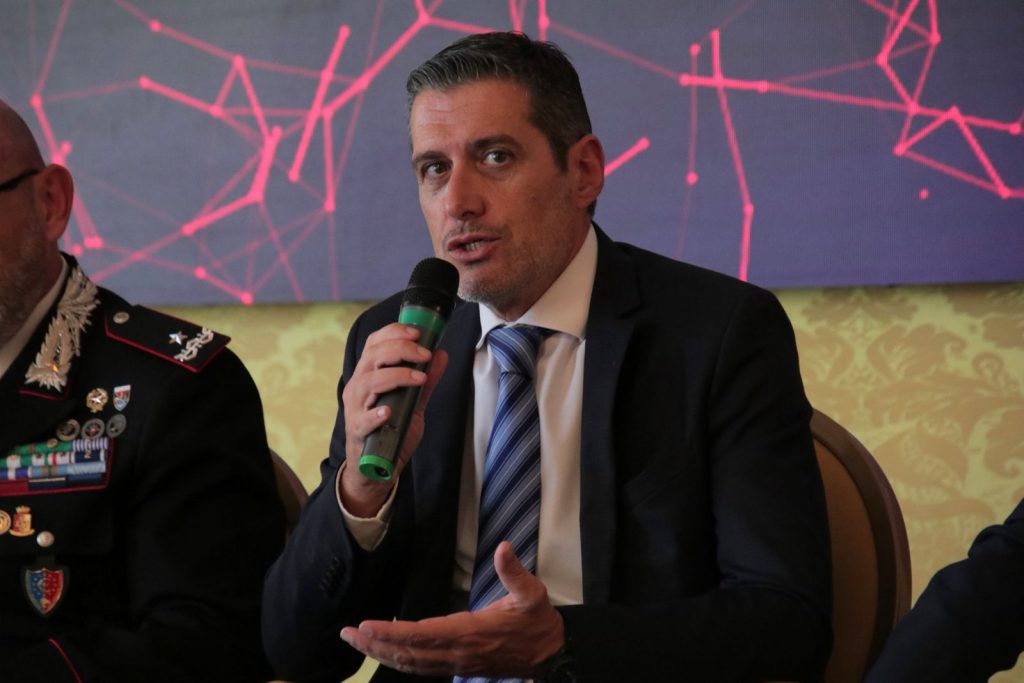
Di fronte ad attacchi informatici sempre più veloci e automatizzati, la risposta non può dipendere esclusivamente dalla capacità degli analisti umani. L’intelligenza artificiale diventa uno strumento necessario per individuare anomalie, correlare segnali deboli e automatizzare alcune azioni di difesa. Ma con la diffusione dell’Agentic AI emerge una nuova necessità: proteggere e controllare gli stessi sistemi di intelligenza artificiale ai quali vengono affidati crescenti livelli di autonomia. È il tema affrontato da Paolo Cecchi, Area Vice President, Sales Mediterranean Region di Sentinel, intervenuto a “CyberShield AI Italia – La nuova difesa digitale nazionale”, l’evento promosso dall’Associazione Nazionale Giovani Innovatori (ANGI).
Secondo Cecchi, il problema posto dalla crescente velocità degli attacchi non riguarda necessariamente le competenze degli analisti, ma i limiti della capacità umana di operare alla stessa velocità delle macchine utilizzate dagli attaccanti.
«È evidente che, per risolvere il problema, è necessario controbattere con l’Artificial Intelligence», ha spiegato.
Sono tre, in particolare, gli ambiti nei quali AI e automazione possono rafforzare la capacità di difesa delle organizzazioni.
Il primo è la detection comportamentale. In ambienti aziendali sempre più complessi, caratterizzati da quantità crescenti di informazioni, distinguere manualmente un comportamento normale da un pattern anomalo può diventare estremamente difficile. L’intelligenza artificiale può invece analizzare grandi volumi di attività e individuare rapidamente le anomalie.
Il secondo ambito riguarda la correlazione dei cosiddetti segnali deboli. Una volta ottenuto l’accesso a un’organizzazione, infatti, un attaccante non necessariamente compie subito un’azione chiaramente riconoscibile come dannosa. Può effettuare movimenti laterali, accedere a sistemi attraverso credenziali privilegiate o compiere attività che, considerate singolarmente, possono apparire normali.
L’AI può mettere in relazione questi elementi e ricostruire automaticamente la catena dell’attacco, la cosiddetta kill chain, consentendo di individuare più rapidamente un possibile evento di sicurezza e le azioni necessarie per contenerlo.
Il terzo elemento è la risposta automatizzata. Una capacità particolarmente importante quando l’attacco interessa infrastrutture critiche, come i sistemi di distribuzione dell’energia o quelli di trasporto, dove la rapidità della reazione può avere conseguenze dirette anche sulla vita quotidiana.
Tra le azioni automatizzabili Cecchi ha citato l’isolamento di una parte della rete o di un endpoint e l’attivazione di ulteriori meccanismi di autenticazione per impedire all’attaccante di proseguire la compromissione.
Automatizzare queste attività non significa però eliminare l’intervento umano. «Non dobbiamo sostituire l’essere umano, dobbiamo semplicemente spostarlo», ha sottolineato Cecchi.
L’obiettivo è affidare alla tecnologia le operazioni nelle quali velocità e capacità di elaborazione automatizzata rappresentano un vantaggio — detection, correlazione e risposta — concentrando invece le competenze umane sulle decisioni e sulla governance dei sistemi di sicurezza.
È proprio questo ruolo a diventare ancora più importante con l’Agentic AI. I sistemi agentici possono infatti disporre di livelli crescenti di autonomia e della possibilità di compiere direttamente determinate azioni.
«Non si parla più soltanto di sicurezza informatica, qui si parla di sicurezza della fiducia», ha osservato Cecchi. Il tema diventa quindi comprendere quanta autonomia affidare agli agenti e come monitorarne il comportamento.
Da qui la distinzione tra due dimensioni complementari: “AI for Security”, cioè l’utilizzo dell’intelligenza artificiale all’interno delle piattaforme di cybersecurity, e “Security for AI”, ovvero la costruzione di sistemi di sicurezza capaci di controllare e monitorare l’AI utilizzata nelle organizzazioni.
«Se da un lato si parla di AI for Security, dobbiamo pensare anche alla Security for AI», ha concluso Cecchi.
La nuova frontiera della cybersecurity si gioca quindi su un doppio livello: sfruttare la velocità dell’intelligenza artificiale per contrastare attacchi sempre più automatizzati e, contemporaneamente, mantenere governance e controllo sui sistemi AI ai quali viene affidata una crescente capacità di agire autonomamente.
About The Author

You may also like
-
Anthropic, debutto record al Nasdaq secondo le indiscrezioni: l’intelligenza artificiale alla prova di Wall Street
-
Social vietati ai minori di 13 anni, arriva l’emendamento al decreto sicurezza: account controllati dai genitori fino a 16 anni
-
Wall Street in rosso, Nvidia perde oltre il 4%: il board esclude il ritorno di Jensen Huang
-
Digitarca torna all’Assemblea Nazionale ANCI: a Verona un doppio stand per raccontare il futuro digitale dei territori
-
NVIDIA, oltre 150mila firme per il ritorno di Jensen Huang: anche Elon Musk sostiene la petizione