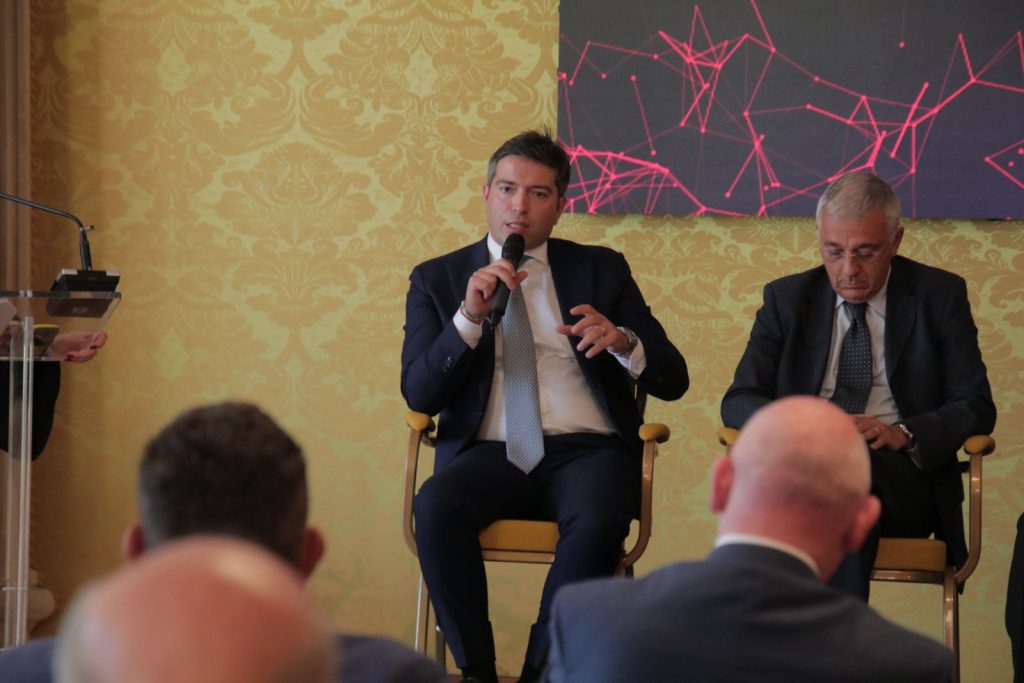
Con l’intelligenza artificiale un attaccante può impiegare poche ore per ricostruire il perimetro digitale esposto di un’organizzazione, arrivando a muoversi con una velocità paragonabile a quella necessaria alla stessa azienda per ottenere una fotografia completa dei propri sistemi accessibili da Internet. In questo scenario, cyber intelligence, capacità di anticipazione e condivisione delle informazioni diventano elementi centrali della sicurezza. È la prospettiva delineata da Carmine Brancati, Head of Cybersecurity Solutions, Operations and Intelligence di Cassa Depositi e Prestiti, intervenuto a “CyberShield AI Italia – La nuova difesa digitale nazionale”, l’evento promosso dall’Associazione Nazionale Giovani Innovatori (ANGI).
Il punto di partenza è la crescente complessità del perimetro digitale. Se un’organizzazione chiedesse oggi al proprio dipartimento IT di ricostruire tutti i servizi e i sistemi esposti su Internet, secondo Brancati potrebbero essere necessarie ore per ottenere una fotografia fedele della situazione.
«Per assurdo, è potenzialmente lo stesso tempo, come ordine di grandezza, che impiegherebbe un attaccante che usa l’AI e che prende di mira una determinata azienda», ha spiegato.
Il problema è reso ancora più rilevante dal fatto che il perimetro aziendale non coincide più soltanto con data center e portali interni. SaaS, infrastrutture cloud e, sempre di più, agenti interconnessi ampliano continuamente la superficie da monitorare e proteggere.
Per questo l’intelligence deve consentire all’organizzazione di ricostruire nel modo più preciso possibile la propria esposizione e, soprattutto, di osservare l’infrastruttura anche dalla prospettiva dell’attaccante.
«Avere la stessa visibilità che ha un attaccante» diventa così una condizione per individuare una debolezza prima che possa essere sfruttata e anticipare le possibili mosse dell’avversario.
La capacità di osservazione deve però spingersi oltre il perimetro direttamente controllato dall’azienda. Secondo Brancati è necessario individuare anche le tracce presenti nei repository pubblici, nel deep web e nel dark web, verificando ad esempio la presenza di credenziali sottratte attraverso campagne di phishing o di dati provenienti dalla compromissione di un fornitore.
Il rischio delle terze parti assume quindi un peso crescente. Una violazione che colpisce un soggetto esterno può infatti trasformarsi in una minaccia indiretta per le organizzazioni con cui questo è collegato.
Le informazioni raccolte devono poi tradursi in azioni concrete di prevenzione e protezione, utilizzando gli strumenti già disponibili e rafforzandoli, dove necessario, attraverso sistemi di intelligenza artificiale capaci di accelerare i tempi di risposta.
Accanto alla capacità di anticipazione emerge il tema della resilienza operativa. Testing, gestione delle crisi e formazione permettono di verificare se un’organizzazione sia realmente preparata a reagire alla minaccia.
«Noi dobbiamo avere chiaro qual è la minaccia che ci sta potenzialmente prendendo di mira, quindi capire chi sono quelli che possono attaccarci e come possono farlo», ha sottolineato Brancati.
Conoscere attori e modalità di attacco consente di costruire una strategia e valutare se le misure di risposta siano adeguate oppure debbano essere ulteriormente rafforzate.
Intelligence, protezione e resilienza operativa rappresentano quindi tre dimensioni strettamente interconnesse, con la cyber intelligence nel ruolo di «backbone», la dorsale centrale capace di alimentare le decisioni.
È su questo modello che, secondo Brancati, Cassa Depositi e Prestiti ha lavorato anche attraverso attività di information sharing, costruendo rapporti con le istituzioni e con le società partecipate del Gruppo CDP. L’obiettivo è trasformare debolezze o segnali di allarme individuati da un singolo membro della community in informazioni e possibili azioni di risposta condivise.
Il passaggio successivo, secondo Brancati, deve essere quello della «readiness collettiva». Una compromissione che riguarda un fornitore non dovrebbe infatti essere considerata esclusivamente come un problema bilaterale tra azienda e terza parte, soprattutto quando quel soggetto rappresenta un elemento rilevante della rete infrastrutturale nazionale.
La prospettiva è quindi quella di costruire una capacità di preparazione congiunta, con il coordinamento delle autorità pubbliche, per affrontare minacce che possono inizialmente colpire un singolo anello ma propagarsi lungo una catena molto più ampia.
Una sicurezza cyber sempre meno confinata alla singola organizzazione e sempre più fondata sulla capacità di
About The Author

You may also like
-
Cybersecurity e AI agentica, Iezzi (Zenita Group) all’evento alla Camera: «La vera sfida è governare la velocità dell’AI»
-
Cybersecurity e AI agentica, Calabrò (Ministero della Difesa) all’evento alla Camera: «In arrivo 1.500 militari specializzati»
-
Cybersecurity e AI agentica, Rosato (COPASIR) all’evento di oggi alla Camera: «La sicurezza digitale riguarda tutti»
-
Cybersecurity e AI agentica, alla Camera il confronto sulle nuove sfide della sicurezza nazionale
-
Cybersecurity, l’AI accelera gli attacchi: alla Camera il confronto sulla nuova difesa digitale del Paese