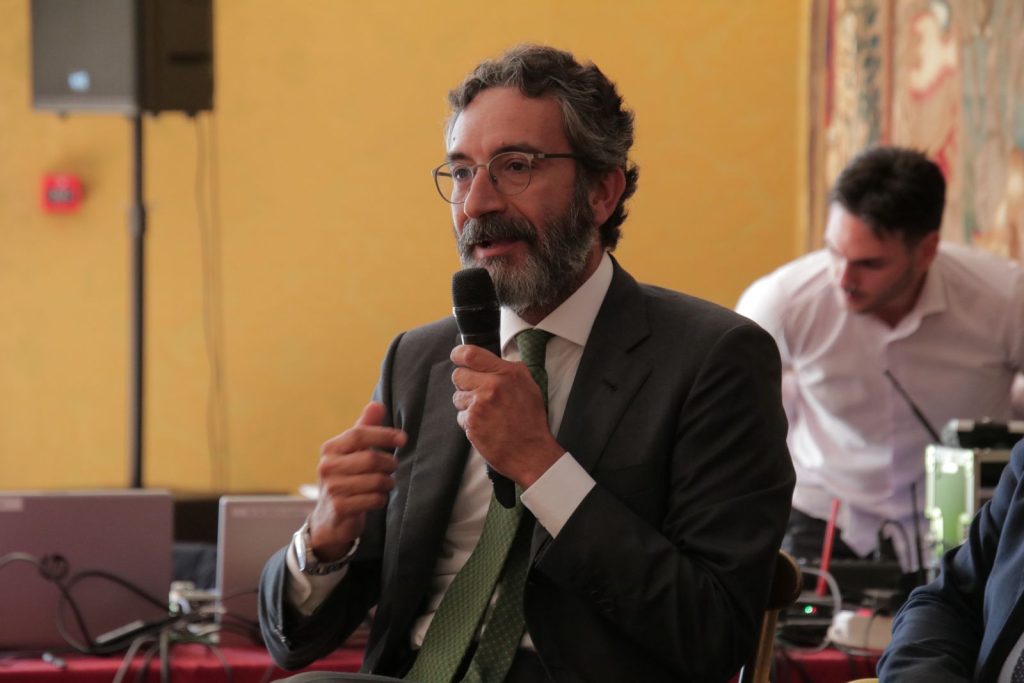
Le grandi imprese che gestiscono infrastrutture e servizi critici non possono più considerare la sicurezza come una questione esclusivamente aziendale: di fronte alla crescita delle minacce ibride e degli attacchi cyber, il settore privato assume un ruolo sempre più rilevante all’interno del sistema di sicurezza nazionale. È il cambio di paradigma indicato da Alessandro Manfredini, Direttore Group Security & Cyber Defence di A2A S.p.A. e Presidente di AIPSA – Associazione Italiana Professionisti Security Aziendale, intervenuto a “CyberShield AI Italia – La nuova difesa digitale nazionale”, l’evento promosso dall’Associazione Nazionale Giovani Innovatori (ANGI) dedicato alle nuove sfide della sicurezza digitale.
«Le imprese oggi, soprattutto i grandi gruppi, hanno capito la gravitas del loro ruolo partecipativo al sistema di sicurezza», ha spiegato Manfredini, richiamando la necessità per le aziende di confrontarsi anche con minacce state-sponsored riconducibili ad attori ostili.
Uno scenario che, secondo Manfredini, richiede modelli organizzativi capaci di affrontare i rischi in maniera strutturata. I grandi gruppi industriali hanno già iniziato ad adottare approcci di questo tipo, in alcuni casi anticipando gli obblighi introdotti successivamente dalla normativa.
Al centro c’è soprattutto la resilienza delle infrastrutture critiche. Manfredini ha richiamato la direttiva CER, dedicata alla resilienza dei soggetti critici, collegandola alla necessità per le organizzazioni di rafforzare la capacità di prevenire, affrontare e gestire minacce che non riguardano più soltanto il dominio fisico o quello digitale, ma possono combinare dimensioni differenti.
In questo quadro si inserisce anche la Strategia nazionale per la resilienza dei soggetti critici, indicata da Manfredini come un riferimento per le attività e i piani che le organizzazioni responsabili di infrastrutture critiche saranno chiamate a tradurre concretamente nelle proprie strutture.
Per riuscirci, però, è necessaria una governance della security particolarmente solida. La sicurezza deve infatti entrare direttamente nella progettazione delle tecnologie, delle infrastrutture e dei servizi utilizzati ed erogati dalle aziende.
«Dobbiamo pensarli securizzati», ha sottolineato Manfredini. Un principio che va oltre la sola “security by design”: secondo il manager occorre iniziare a ragionare anche in termini di “compliance by design” e “AI by design”, integrando sicurezza, conformità e gestione dell’intelligenza artificiale fin dalle prime fasi di progettazione.
Un’ulteriore sfida riguarda proprio l’agentic AI. «Dobbiamo cominciare a confrontarci con il fatto che l’AI agentica è un nostro collega», ha affermato Manfredini, facendo riferimento a sistemi tecnologici capaci di interagire e operare con livelli crescenti di autonomia.
Per le aziende diventa quindi necessario costruire un modello di gestione dei rischi che Manfredini definisce «olistico», capace cioè di affrontare la sicurezza a 360 gradi. La tecnologia rappresenta soltanto una componente: altrettanto importanti sono i processi, le persone e la loro formazione.
La stessa impostazione deve estendersi alla supply chain. La crescente interconnessione tra grandi gruppi, fornitori e partner rende infatti necessario mantenere sotto controllo l’intero ecosistema nel quale operano le infrastrutture e i servizi critici.
Governance, processi, persone, tecnologia e supply chain diventano così parti dello stesso modello di sicurezza. Un approccio che, nella prospettiva delineata da Manfredini, riflette il nuovo ruolo delle imprese: non più soltanto soggetti chiamati a proteggere i propri asset, ma componenti attive di un sistema più ampio di resilienza e sicurezza nazionale.
About The Author

You may also like
-
Cybersecurity e AI agentica, Iezzi (Zenita Group) all’evento alla Camera: «La vera sfida è governare la velocità dell’AI»
-
Cybersecurity e AI agentica, Calabrò (Ministero della Difesa) all’evento alla Camera: «In arrivo 1.500 militari specializzati»
-
Cybersecurity e AI agentica, Rosato (COPASIR) all’evento di oggi alla Camera: «La sicurezza digitale riguarda tutti»
-
Cybersecurity e AI agentica, alla Camera il confronto sulle nuove sfide della sicurezza nazionale
-
Cybersecurity, l’AI accelera gli attacchi: alla Camera il confronto sulla nuova difesa digitale del Paese