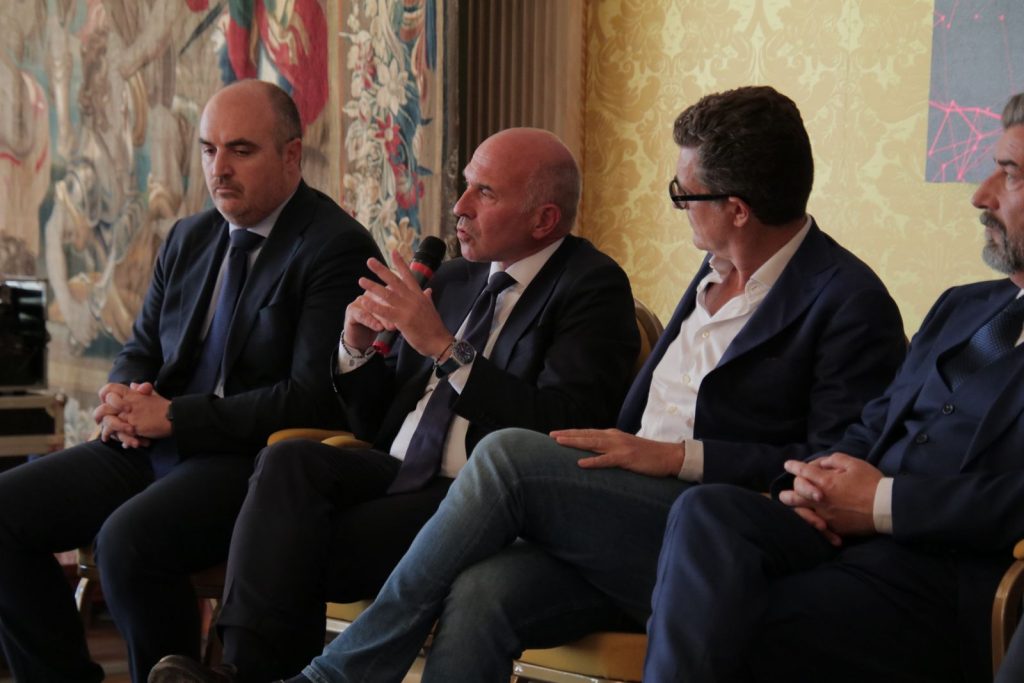
La resilienza digitale non dipende soltanto dalle tecnologie utilizzate, ma dalla capacità di organizzazioni pubbliche e private di conoscere i propri sistemi, condividere informazioni, mantenere competenze interne e prepararsi a ripristinare rapidamente l’operatività dopo un attacco. È la prospettiva delineata da Alessandro Amadio, Head of Defense, Law Enforcement & Homeland Security di Lutech, intervenuto a “CyberShield AI Italia – La nuova difesa digitale nazionale”, l’evento promosso dall’Associazione Nazionale Giovani Innovatori (ANGI) dedicato alle nuove sfide della sicurezza digitale.
Amadio ha richiamato alcuni dati per descrivere l’evoluzione dello scenario italiano. Secondo quanto illustrato nel corso del suo intervento, tra il 2024 e il 2025 gli attacchi cyber in Italia sarebbero cresciuti di circa il 38%, mentre soltanto il 7% avrebbe avuto un impatto confermato.
«Siamo stati attaccati molto di più, ma gli attacchi che hanno creato un vero danno all’interno degli enti pubblici e privati sono stati minori», ha spiegato, individuando nella maggiore condivisione delle informazioni uno degli elementi che hanno contribuito alla resilienza del sistema.
Secondo Amadio, nell’arco di un anno l’Agenzia per la Cybersicurezza Nazionale avrebbe aumentato di sei volte la diffusione di informazioni e bollettini relativi agli attacchi. Una circolazione delle informazioni che permette agli altri soggetti di comprendere più rapidamente le minacce e predisporre contromisure.
La prima trasformazione necessaria riguarda però il modo stesso di concepire la sicurezza informatica. In un perimetro digitale estremamente ampio non è realistico costruire la cybersecurity partendo dal presupposto di poter impedire qualsiasi attacco.
La domanda centrale diventa quindi un’altra: «Quanto tempo ci mettiamo a ritornare operativi?». È su questo terreno che strumenti consolidati come backup strutturati e segmentazione delle reti continuano ad avere un ruolo fondamentale, limitando la possibilità che un attacco si propaghi all’intera organizzazione.
A modificare ulteriormente lo scenario è l’intelligenza artificiale, utilizzabile sia dagli attaccanti sia dai difensori. L’AI consente oggi di creare messaggi di phishing più credibili e personalizzati e rende più semplice la realizzazione di contenuti artificiali capaci di imitare persone reali.
«Il phishing sgrammaticato, che più o meno tutti noi avevamo imparato al volo a riconoscere, non esiste più», ha osservato Amadio, ricordando come anche pochi secondi di audio possano essere utilizzati per realizzare una clonazione vocale.
Accanto all’intelligenza artificiale emerge poi la sfida del calcolo quantistico e della protezione crittografica dei dati. Amadio ha richiamato il rischio legato a scenari nei quali informazioni cifrate sottratte oggi possano essere conservate dagli attaccanti in attesa di tecnologie future capaci di decifrarle.
In questo contesto il ruolo del System Integrator, secondo Amadio, deve essere quello di anticipare l’evoluzione tecnologica. Lutech, ha spiegato, ha già avviato interlocuzioni con importanti aziende internazionali attive nel calcolo quantistico e sta investendo nella ricerca e sviluppo.
«Ogni System Integrator deve investire sulla ricerca e sviluppo», ha sottolineato. Amadio ha inoltre riferito che circa 500 tra studenti universitari e ricercatori collaborano con Lutech, le organizzazioni e le università su attività legate alle anomalie e alle tecnologie di frontiera.
Tra le capacità da rafforzare figura anche il censimento crittografico. Le organizzazioni devono conoscere quali algoritmi utilizzano, per quali finalità vengono impiegati e quali informazioni proteggono, così da poter programmare l’evoluzione dei propri sistemi.
Altrettanto importante è conoscere il proprio perimetro digitale: quali sistemi sono presenti, quali dati contengono, quali fornitori vi hanno accesso e chi può intervenire sulle informazioni. «Non si può riparare qualcosa di cui non si ha conoscenza», ha evidenziato Amadio.
L’ultimo elemento riguarda le persone e le competenze. La resilienza richiede infatti professionisti interni capaci almeno di interpretare anomalie e log e di interagire consapevolmente con i fornitori tecnologici.
«Un ente che esternalizza tutta la tecnologia a un fornitore senza mantenere una base di competenze dà il fianco a quella che non è più resilienza, ma dipendenza», ha concluso Amadio.
Accelerare attraverso l’innovazione e, contemporaneamente, utilizzare tecnologia, competenze e processi organizzativi per proteggere infrastrutture e dati diventano così le due dimensioni complementari sulle quali costruire la resilienza di un Paese sempre più digitale.
About The Author

You may also like
-
Cybersecurity e AI agentica, Iezzi (Zenita Group) all’evento alla Camera: «La vera sfida è governare la velocità dell’AI»
-
Cybersecurity e AI agentica, Calabrò (Ministero della Difesa) all’evento alla Camera: «In arrivo 1.500 militari specializzati»
-
Cybersecurity e AI agentica, Rosato (COPASIR) all’evento di oggi alla Camera: «La sicurezza digitale riguarda tutti»
-
Cybersecurity e AI agentica, alla Camera il confronto sulle nuove sfide della sicurezza nazionale
-
Cybersecurity, l’AI accelera gli attacchi: alla Camera il confronto sulla nuova difesa digitale del Paese