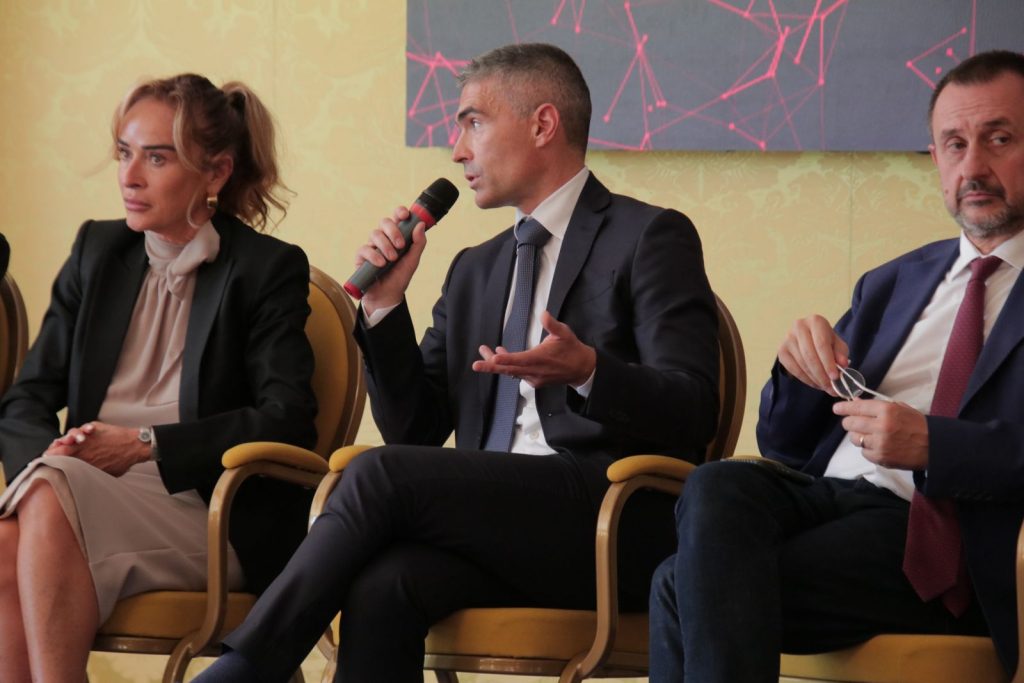
Costruire una rete tra CERT pubblici e privati capace di condividere rapidamente gli indicatori di compromissione e trasformare le evidenze tecniche in azioni di risposta sempre più veloci. È la strategia illustrata da Gianpaolo Zambonini, Direttore del Servizio per la sicurezza cibernetica della Polizia di Stato, intervenuto a “CyberShield AI Italia – La nuova difesa digitale nazionale”, l’evento promosso dall’Associazione Nazionale Giovani Innovatori (ANGI) e svoltosi ieri nel Salone d’Onore della Caserma “Salvo D’Acquisto” di Roma.
Zambonini ha illustrato il percorso avviato all’interno del Ministero dell’Interno per uniformare procedure, contratti e tecnologie e costruire una difesa cyber sempre più integrata.
«Cerchiamo di creare una difesa di profondità», ha spiegato, richiamando strumenti come EDR, segmentazione e autenticazione a più fattori. Un obiettivo che richiede innanzitutto tecnologie uniformi tra gli uffici e una maggiore condivisione delle risorse e delle competenze tra i diversi dipartimenti.
La velocità rappresenta uno degli elementi centrali. Zambonini ha ricordato come in passato diversi dipartimenti del Ministero siano stati colpiti contemporaneamente dallo stesso attaccante, senza che l’informazione venisse immediatamente condivisa.
«La capacità di risposta di un ente si misura anche con la velocità con la quale riesce a trasformare un’evidenza tecnica in un’azione di risposta. E noi stiamo cercando di velocizzare questo», ha sottolineato.
Il progetto guarda anche all’esterno del Ministero, attraverso il dialogo con alcuni dei principali CERT nazionali, pubblici e privati. L’obiettivo è rendere la cooperazione concretamente operativa attraverso una condivisione istantanea degli indicatori di compromissione.
Per Zambonini, però, la collaborazione non può iniziare quando l’attacco è già in corso. «Le collaborazioni vanno costruite con anticipo, non al momento dell’incidente», ha spiegato. Durante un’emergenza, infatti, le strutture sono già impegnate nell’analisi dei log e dei sistemi, nelle attività forensi e nella gestione delle richieste provenienti dai vertici e dalle autorità competenti.
Da qui l’idea di una rete capace di distribuire automaticamente gli indicatori di compromissione: quando viene rilevata una minaccia, l’informazione deve raggiungere rapidamente i diversi sistemi di difesa interni e, contemporaneamente, gli altri enti collegati.
«Vogliamo avere sia internamente che verso gli altri CERT una rete», ha affermato Zambonini, sintetizzando il modello in due direttrici complementari: «Da un lato una difesa di profondità interna, dall’altro una difesa collaborativa nei confronti di tutti gli altri enti».
Un modello che punta quindi a superare una gestione isolata degli incidenti cyber, rafforzando la capacità di prevenzione e risposta attraverso velocità, condivisione tecnica delle informazioni e cooperazione costruita prima che l’emergenza si verifichi.
About The Author

You may also like
-
Cybersecurity e AI agentica, Iezzi (Zenita Group) all’evento alla Camera: «La vera sfida è governare la velocità dell’AI»
-
Cybersecurity e AI agentica, Calabrò (Ministero della Difesa) all’evento alla Camera: «In arrivo 1.500 militari specializzati»
-
Cybersecurity e AI agentica, Rosato (COPASIR) all’evento di oggi alla Camera: «La sicurezza digitale riguarda tutti»
-
Cybersecurity e AI agentica, alla Camera il confronto sulle nuove sfide della sicurezza nazionale
-
Cybersecurity, l’AI accelera gli attacchi: alla Camera il confronto sulla nuova difesa digitale del Paese