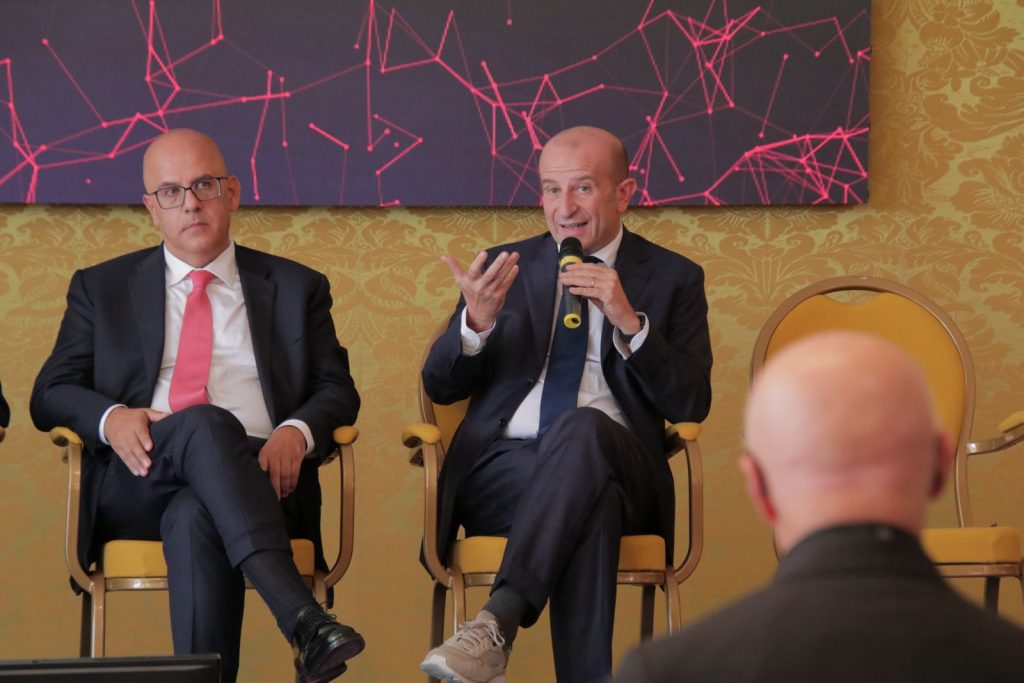
Negli ultimi tre anni circa la metà degli attacchi rivolti alle istituzioni europee è stata collegata, direttamente o indirettamente, alla supply chain. È uno dei dati evidenziati da Mario Beccia, Direttore per la cybersicurezza presso il Segretariato generale del Consiglio dell’Unione europea, intervenuto a “CyberShield AI Italia – La nuova difesa digitale nazionale”, l’evento promosso dall’Associazione Nazionale Giovani Innovatori (ANGI) e svoltosi ieri nel Salone d’Onore della Caserma “Salvo D’Acquisto” di Roma.
Beccia ha richiamato la necessità per le istituzioni europee, così come per aziende e amministrazioni nazionali, di innalzare costantemente il proprio livello di cybersicurezza di fronte alla crescita degli incidenti e degli attacchi registrata negli ultimi anni.
Un’evoluzione che ha portato anche all’introduzione di nuovi strumenti normativi e organizzativi per rafforzare la gestione del rischio cyber all’interno delle istituzioni europee.
Al centro dell’intervento anche il ruolo crescente dell’intelligenza artificiale. Secondo Beccia, gli strumenti di AI sono ormai utilizzati non soltanto sul fronte della difesa, ma anche dagli attaccanti.
«Parecchi dei nostri opponent oggi utilizzano attivamente tool di intelligenza artificiale per condurre i loro attacchi», ha spiegato.
Finora l’intelligenza artificiale ha consentito soprattutto di aumentare velocità e ampiezza delle operazioni. La prospettiva futura che desta maggiore attenzione riguarda però la possibilità di utilizzarla per coordinare attacchi informatici con un livello di complessità difficilmente raggiungibile attraverso il solo intervento umano.
«Quello che ci spaventa e che ci fa fare considerazioni per il futuro è la possibilità che tool di intelligenza artificiale vengano utilizzati per coordinare attacchi», ha sottolineato Beccia. «Non più l’intelligenza artificiale utilizzata per accelerare quello che un operatore umano potrebbe fare, ma per assumere un livello di coordinamento impossibile per operatori umani».
Accanto all’AI, un altro punto critico riguarda la fragilità delle catene di approvvigionamento. «Negli ultimi tre anni la metà degli attacchi portati verso istituzioni europee è stata collegata, in un modo o nell’altro, ad attacchi sulla supply chain», ha affermato.
La strategia degli attaccanti può infatti spostarsi dall’obiettivo principale verso soggetti più vulnerabili della catena: «Invece di attaccare direttamente l’istituzione, si prende un fornitore, possibilmente a livello più debole nella catena di approvvigionamento».
Secondo Beccia, gli strumenti disponibili per controllare e monitorare questo tipo di rischio risultano ancora limitati rispetto alla crescente complessità della minaccia.
L’intervento a CyberShield AI Italia evidenzia così due fronti destinati ad assumere un peso sempre maggiore nella sicurezza europea: da una parte l’evoluzione dell’intelligenza artificiale come strumento utilizzato anche dagli attaccanti, dall’altra la necessità di rafforzare la sicurezza dell’intera supply chain, evitando che i soggetti più vulnerabili diventino la porta d’ingresso per colpire istituzioni e infrastrutture strategiche.
About The Author

You may also like
-
Cybersecurity e AI agentica, Iezzi (Zenita Group) all’evento alla Camera: «La vera sfida è governare la velocità dell’AI»
-
Cybersecurity e AI agentica, Calabrò (Ministero della Difesa) all’evento alla Camera: «In arrivo 1.500 militari specializzati»
-
Cybersecurity e AI agentica, Rosato (COPASIR) all’evento di oggi alla Camera: «La sicurezza digitale riguarda tutti»
-
Cybersecurity e AI agentica, alla Camera il confronto sulle nuove sfide della sicurezza nazionale
-
Cybersecurity, l’AI accelera gli attacchi: alla Camera il confronto sulla nuova difesa digitale del Paese