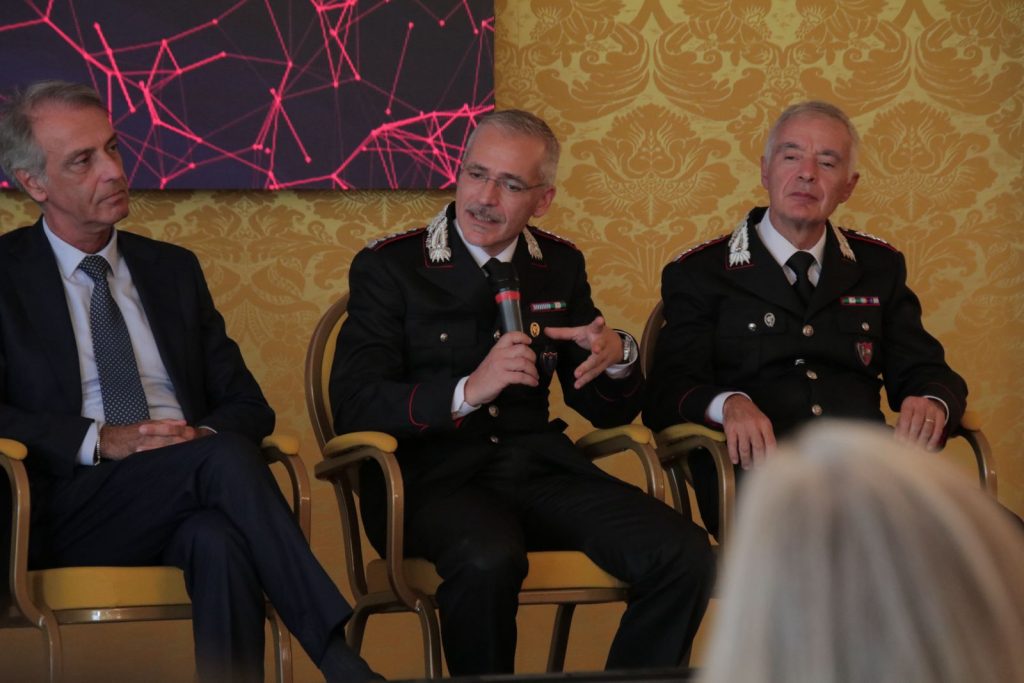
Non aspettare che un attacco informatico produca i suoi effetti, ma costruire una capacità di difesa in grado di individuare e gestire ogni possibile segnale di compromissione. È uno dei principi indicati dal Tenente Colonnello Giovanni Bottazzi, Capo Centro Sicurezza Telematica dell’Arma dei Carabinieri, intervenuto a “CyberShield AI Italia – La nuova difesa digitale nazionale”, l’evento promosso dall’Associazione Nazionale Giovani Innovatori (ANGI) dedicato alle nuove sfide della sicurezza digitale.
Secondo Bottazzi, la resilienza di un’organizzazione e, più in generale, del Sistema Paese nasce dalla convergenza tra sviluppo tecnologico e governance. La questione, infatti, non è più stabilire se una collettività dipenda dalla tecnologia, ma comprendere quanto sia diventata profonda questa dipendenza e come gestirne i rischi.
Uno scenario caratterizzato da una minaccia «continua, complessa, asimmetrica» e soprattutto ibrida, nella quale dimensione fisica e digitale sono sempre più interconnesse. A rendere ulteriormente complesso il quadro contribuisce l’intelligenza artificiale generativa, capace di rendere più sofisticate anche frodi e tecniche di manipolazione.
La prima risposta indicata da Bottazzi è l’adozione di architetture e processi Zero Trust. «Non ci si fida di niente e di nessuno», ha sintetizzato. Le operazioni più critiche compiute su un’infrastruttura telematica, siano esse informatiche o operative, devono quindi prevedere più livelli di validazione.
A questo deve affiancarsi l’intelligence, necessaria per conoscere ciò che accade all’esterno dell’organizzazione e comprendere quali eventi possano avere conseguenze sulle infrastrutture da proteggere.
«Abbiamo bisogno di sapere cosa succede nel mondo, abbiamo bisogno di sapere quanto di quello che succede nel mondo abbia impatto sull’infrastruttura che abbiamo l’onere di dover proteggere», ha spiegato Bottazzi.
Un altro elemento centrale è la supply chain. La resilienza non riguarda infatti soltanto i fornitori, ma deve arrivare fino ai singoli componenti software presenti nell’organizzazione. La compromissione di un solo elemento può innescare un effetto domino con conseguenze sull’intera infrastruttura.
Alla postura di sicurezza deve quindi seguire un monitoraggio il più possibile approfondito di ciò che avviene nei sistemi. Tutti questi elementi conducono a quello che Bottazzi considera il passaggio più importante: la capacità di rispondere a un incidente.
«La prima domanda che un’organizzazione di sicurezza si debba porre è: come rispondo a un incidente informatico?», ha sottolineato.
Il rapporto tra attaccante e difensore rimane profondamente asimmetrico. Chi attacca può attraversare numerosi tentativi falliti prima di ottenere un singolo successo. Chi difende, al contrario, può bloccare numerosi tentativi, ma è sufficiente un solo fallimento per compromettere il lavoro svolto fino a quel momento.
Proprio per questo, secondo Bottazzi, è necessario intervenire prima che l’incidente sia conclamato. Quando un attacco ha già prodotto i propri effetti, l’analisi forense rimane fondamentale per ricostruire quanto accaduto e individuare eventuali responsabilità, ma la capacità di cyber defense deve entrare in gioco molto prima.
Da qui la proposta di spostare l’attenzione dal concetto di “incidente informatico” a quello di “evento di sicurezza”.
«Ogni singolo evento che, di per sé, può non voler dire nulla, va gestito come se fosse un incidente informatico, perché quell’evento può essere parte integrante di una catena di compromissione che non conosciamo», ha spiegato.
Una strategia di questo tipo richiede tecnologie avanzate, ma soprattutto competenze umane specialistiche e processi pienamente integrati nell’organizzazione. Tecnologia, intelligence, Zero Trust, controllo della supply chain, monitoraggio e capacità di risposta diventano così elementi di un’unica catena, nella quale ciascun passaggio rafforza quello successivo.
La resilienza cyber, quindi, non può basarsi sull’idea di sapere quando arriverà un attacco. Come ha ricordato Bottazzi in chiusura, «non possiamo pensare di avere un incidente informatico il mercoledì della settimana alle 11». La capacità di risposta deve essere permanente, perché una minaccia può manifestarsi in qualsiasi momento.
About The Author

You may also like
-
Cybersecurity e AI agentica, Iezzi (Zenita Group) all’evento alla Camera: «La vera sfida è governare la velocità dell’AI»
-
Cybersecurity e AI agentica, Calabrò (Ministero della Difesa) all’evento alla Camera: «In arrivo 1.500 militari specializzati»
-
Cybersecurity e AI agentica, Rosato (COPASIR) all’evento di oggi alla Camera: «La sicurezza digitale riguarda tutti»
-
Cybersecurity e AI agentica, alla Camera il confronto sulle nuove sfide della sicurezza nazionale
-
Cybersecurity, l’AI accelera gli attacchi: alla Camera il confronto sulla nuova difesa digitale del Paese